
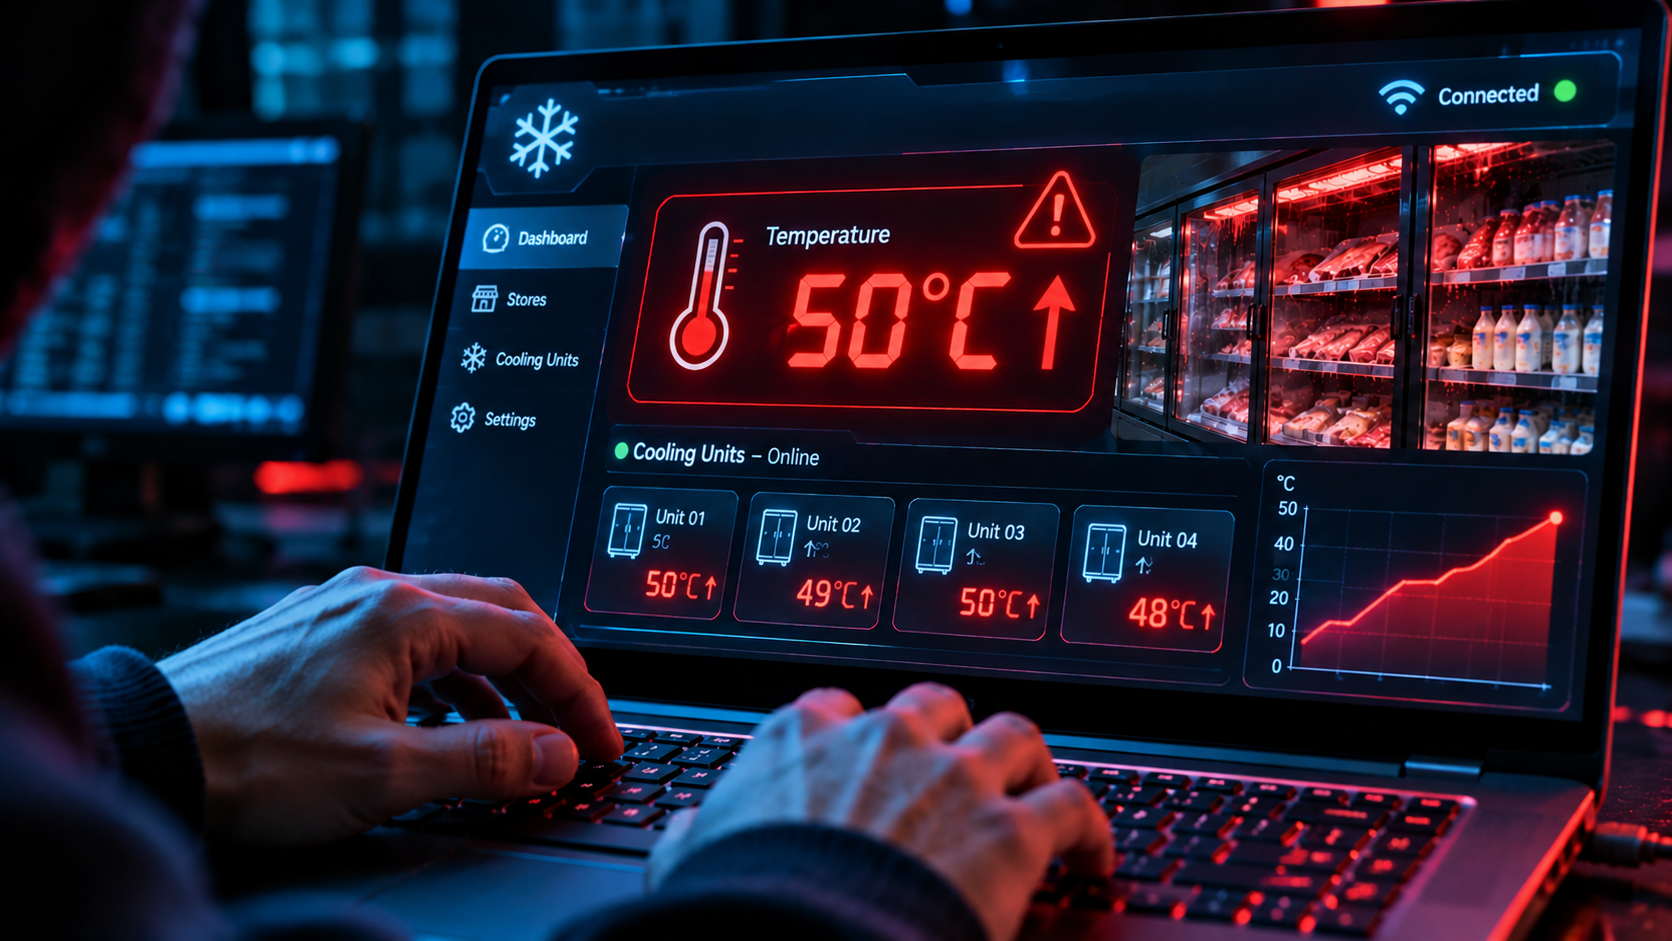
هجمات سيبرانية تضرب البنية التحتية للتبريد في أوروبا.. خسائر غذائية ومخاوف على بنوك الدم
أكثر من 11 دولة ضمن نطاق الاستهداف.. وتحقيقات أوروبية تبحث فرضية التخريب المتعمد
لم تعد الهجمات السيبرانية التي تشهدها أوروبا تستهدف البيانات والشبكات الرقمية فحسب، بل امتدت إلى أنظمة تشغيلية تتحكم في درجات الحرارة وحفظ الأغذية والمواد الطبية، بعدما تعرضت أنظمة التبريد التجارية لهجمات أدت إلى تغيير إعداداتها عن بُعد، وإلحاق خسائر بمخزونات غذائية، وفتح جبهة جديدة من المخاطر أمام منشآت حيوية، بينها مرافق تخزين الدم.
وتشير تقارير إعلامية إلى أن الهجمات امتدت إلى أكثر من 11 دولة أوروبية، من بينها فرنسا وبلجيكا وهولندا وألمانيا وإيطاليا والسويد وفنلندا، إلى جانب المملكة المتحدة وإيرلندا، واستهدفت أنظمة التحكم الرقمية المستخدمة في المتاجر الكبرى ومرافق التخزين المبرد
وبحسب المعلومات المتداولة، تمكن المهاجمون من التلاعب بإعدادات درجات الحرارة وتشغيل دورات إذابة الجليد بصورة مفرطة، ما أدى إلى ارتفاع الحرارة داخل بعض البرادات والمجمدات إلى مستويات غير معتادة، وصلت في حالات إلى 50 و70 درجة مئوية، وتسبب في تلف كميات كبيرة من المواد الغذائية، مع خسائر مالية قُدرت بملايين اليوروهات.
من المتاجر إلى المنشآت الطبية
وتجاوزت تداعيات الهجمات قطاع تجارة الأغذية، مع رصد محاولات استهداف أنظمة التبريد في منشآت طبية فرنسية تابعة للمركز الفرنسي للدم، تستخدم في حفظ الدم ومشتقاته والبلازما.
ووفق التقارير، جرى رصد تلك المحاولات وإحباطها سريعاً دون تسجيل تأثير على سلامة الإمدادات الطبية، إلا أن وصول الاستهداف إلى منشآت مرتبطة بحفظ المواد الحيوية أعاد تسليط الضوء على المخاطر التي يفرضها ربط الأنظمة التشغيلية الحساسة بالإنترنت دون مستويات كافية من الحماية.
تحرك أوروبي لملاحقة الهجمات
وفي مواجهة اتساع نطاق الحوادث، كثفت المفوضية الأوروبية تنسيقها مع وكالة الاتحاد الأوروبي للأمن السيبراني «ENISA» ووكالة الشرطة الأوروبية يوروبول إلى جانب آليات الاستجابة للأزمات السيبرانية، لمتابعة التطورات وتبادل المعلومات بين الدول المتضررة.
وأعلنت المفوضية أنها تتابع سلسلة الحوادث التي استهدفت أنظمة التبريد التجارية منذ 11 أكتوبر الماضي، مشيرة إلى تسجيل موجة جديدة من الهجمات يومي الأول والثاني من نوفمبر الجاري، وداعية المؤسسات المتضررة إلى اتخاذ إجراءات فورية لتأمين أنظمتها والحد من المخاطر.
من جانبه، حذر مفوض الاتحاد الأوروبي للزراعة والغذاء كريستوف هانسن من أن الهجمات قد تستهدف تعطيل سلاسل الإمداد الغذائي وتقويض ثقة المستهلكين، مع التأكيد على عدم وجود خطر مباشر على الأمن الغذائي العام في الوقت الراهن.
غياب طلبات الفدية يثير تساؤلات
وتشير التحقيقات الأولية والتقارير الفنية إلى أن الهجمات لم تترافق مع مطالبات واضحة بدفع فدية مالية، وهو ما يفتح المجال أمام فرضيات تتعلق بالتخريب المتعمد، دون أن يشكل ذلك دليلاً قاطعاً على وقوف جهات أو دول بعينها وراء العمليات.
وتتركز الشبهات التقنية حول استغلال ثغرات في أنظمة التحكم الصناعية والتجارية المتصلة بالإنترنت، بما في ذلك أجهزة وبرمجيات قديمة لم تحصل على التحديثات الأمنية اللازمة، أو ظلت تعمل بكلمات مرور افتراضية يسهل اختراقها. ومن بين الأنظمة التي وردت في التقارير الفنية حلول تحكم مرتبطة بشركتي Danfoss وCopeland
ثغرات قديمة في أنظمة متصلة بالإنترنت
وتكشف الهجمات عن نقطة ضعف في التحول الرقمي للمنشآت التجارية، تتمثل في انتقال أنظمة التبريد من التشغيل المحلي إلى الإدارة والمراقبة عن بُعد، دون تأمين كافٍ لقنوات الاتصال ووحدات التحكم.
وتشمل الإجراءات الدفاعية التي أوصت بها الجهات المختصة عزل أنظمة التكنولوجيا التشغيلية عن الإنترنت العام، وتحديث البرامج الثابتة ووحدات التحكم، وتغيير كلمات المرور الافتراضية، وقصر الوصول عن بُعد على اتصالات آمنة، مع مراقبة أي
التعليقات مغلقة.